ESET, liderul global în protecția proactivă a sistemelor informatice împotriva conținutului malware, a emis o avertizare împotriva viermelui informatic denumit Win32/Stuxnet, ce reprezintă o amenințare pentru utilizatori la nivel global. Exploatând o vulnerabilitate în Windows® Shell, acest cod malware cu grad ridicat de pericol este detectat de către soluțiile ESET drept LNK/Autostart.A. El este utilizat în atacuri targetate pentru penetrarea sistemele SCADA, în special în SUA și Iran. SCADA sunt sistemele de supervizare și monitorizare utilizate în numeroase industrii, spre exemplu în industria energetică.
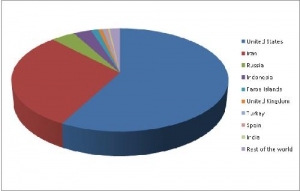
Potrivit laboratorului de analiză virală ESET, viermele este activ de câteva zile, în special în SUA și Iran: aproape 58% din numarul total de infecții sunt raportate în SUA, 30% în Iran și puțin peste 4% în Rusia. Atacurile cibernetice în SUA și creșterea activității acestui virme în Iran vin să trezească stările de tensiune care persistă între cele doua țări datorită ambițiilor nucleare ale țării din Orientul Mijlociu. "Acest vierme informatic reprezintă un caz exemplar de atac targetat care expoatează o vulnerabilitate de tipul zero-day, adică, o vulnerabilitate care nu este cunoscută public. Acest atac particular țintește software-ul de supervizare industrială SCADA. Pe scurt - acesta este un exemplu de spionaj industrial susținut prin aplicații malware. Întrebarea care rămane este însă de ce harta națiunilor afectate arată așa cum se prezintă acum", precizează Juraj Malcho, coordonatorul laboratorului viral ESET, din cadrul sediului central global din Bratislava, Slovacia.
Majoritatea daunelor cauzate de acest vierme sunt limitate la ținte industriale, utilizatorii casnici (din segmentul "home use") fiind mult mai puțin afectați. "Până acum, numarul de sisteme PC infectate este de ordinul miilor, dar cel mai probabil acesta valoare va escalada", susține Malcho. Potrivit raportului de analiză ESET, viermele informatic Stuxnet nu prezintă pentru utilizatorii casnici, în sine, o amenințare mai mare decât o reprezintă în medie oricare alt vierme informatic. Pericolul subzistă prin vulnerabilitatea Microsoft® OS în conexiune cu procesarea fisiserelor LNK. Experții se așteaptă ca și alte familii malware să înceapă să exploateze acestă breșă de securitate în curând.
Un aspect interesant al acestei analize constă în modalitatea de răspândire a virmelui. "Pentru ca atacul sa fie cu adevarat targetat ar trebui să fie codat astfel încât să efectueze verificări specifice pentru a se asigura că rulează numai acolo unde a fost programat să ruleze și să nu se răspândească inutil. Răspândirea mărește riscul de detecție. Dacă atacul a fost destinat exclusiv sistemelor din SUA, atunci atacatorul nu dorește să răspândească codul la nivel mondial. Acest lucru poate indica un numar de potențiali atacatori", precizează Randy Abrams, director de educație tehnică, ESET - SUA. " Posibilitatea de a ataca rețelele energetice la nivel mondial este foarte tentantă pentru grupările teroriste" concluzionează Abrams.
Soluțiile de securitate ESET NOD32 Antivirus și ESET Smart Security detectează și înlatură efectiv acestă amenințare. Un patch de remediere emis de către Microsoft este așteptat în curând.
PC-uri infectate cu viermele Win32/Stuxnet potrivit laboratorului viral ESET
|
SUA
|
57,71%
|
|
Iran
|
30,00%
|
|
Rusia
|
4,09%
|
|
Indonezia
|
3,04%
|
|
Insulele Feroe
|
1,22%
|
|
Marea Britanie
|
0,77%
|
|
Turcia
|
0,49%
|
|
Spania
|
0,44%
|
|
India
|
0,29%
|
|
Restul lumii
|
1,73%
|